

Un ciberataque a supermercados franceses ha afectado a los sistemas de control de la refrigeración de cientos de tiendas desde la noche del domingo 11 al lunes 12 de octubre. Los atacantes accedieron a distancia a los controladores de frío y dispararon las temperaturas de neveras y congeladores, hasta los 50 ºC en algunos equipos, lo que ha obligado a retirar los productos frescos y congelados de los establecimientos afectados.
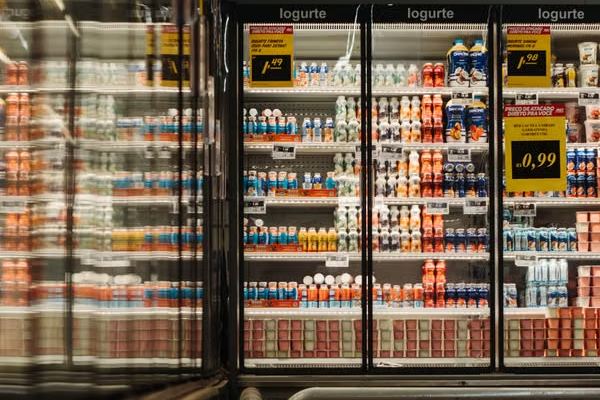
Intermarché y Coopérative U han confirmado la incidencia en cientos de tiendas entre las dos, y esta última cifra las suyas en cerca de un centenar. Leclerc ha reconocido repercusiones en varios establecimientos y también se han visto afectados puntos de venta de Carrefour y Monoprix. Por ahora no hay un recuento consolidado del total.
El director ejecutivo de Intermarché, Thierry Cotillard, ha estimado que el ataque provocará pérdidas de decenas de millones de euros en el conjunto del país en un solo día. La compañía ha advertido además de que uno de los puntos más delicados serán los seguros, porque las pólizas no cubren este tipo de incidente en tienda. El presidente de Coopérative U, Dominique Schelcher, ha descrito el ataque como especialmente grave e inédito.
La sección de cibercriminalidad de la fiscalía de París se ha hecho cargo de oficio de la investigación, por su competencia nacional. Según el entorno del primer ministro, Sébastien Lecornu, este ha pedido a la Agencia Nacional de Seguridad de los Sistemas de Información (ANSSI) que intervenga en el caso.
El CERT-FR, el centro de respuesta de la ANSSI, ha publicado una alerta en la que afirma tener constancia de numerosas compromisiones de controladores de refrigeración del fabricante danés Danfoss. El organismo recuerda que exponer su interfaz de gestión a internet contraviene las buenas prácticas y recomienda desconectar esos equipos o filtrar su acceso. La alerta no concreta qué vulnerabilidad se ha empleado.
Danfoss ha indicado que la mayoría de los equipos afectados son productos antiguos que ya no reciben actualizaciones de software ni de seguridad. La empresa asegura que lleva tiempo recomendando a sus clientes mantener los sistemas al día y sustituir los antiguos, y habla de un número limitado de sistemas afectados en Francia. Las autoridades no han hecho pública todavía la vía por la que accedieron los atacantes.
La ANSSI se coordina con sus homólogos europeos, ante la posibilidad de que haya tiendas de otros países con el mismo software.
Deja un comentario